Passa ai contenuti principali

Microsoft Defender - Defender for Cloud Apps


In questo nuovo articolo parleremo di Microsoft Defender for Cloud Apps, e di come può aiutarci a prevenire attacchi informatici, per aiutarci a proteggere, mediante il collect dei log di numerose applicazioni, le nostre identità i nostri endpoint e i nostri dati aziendali.

Faremo vedere inoltre di come è possibile bloccare, mediante l'uso di politiche di accesso condizionale, l'accesso alle nostre risorse aziendali da reti tor e da reti con proxy anonimi.

La prima cosa da configurare per iniziare ad implementare questa funzionalità è recarsi all'interno del protale Azure Active Directory, all'interno dell'accesso condizionale:

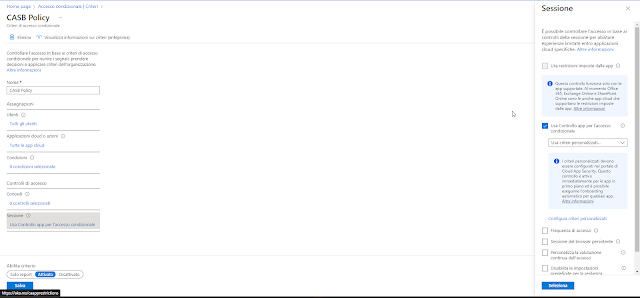
Questo perchè questa funzionalità si basa appunto, in primis su una Policy di accesso condizionale, basata sulle sessione dell'utente.


Come possiamo notare una volta concesso un nome, e un gruppo di utenti a cui applicare la policy, dobbiamo configurare il criterio e spuntare "Usa Controllo app per l'accesso condizionale" andando di conseguenza a selezionare "Usa Criteri Personalizzati".

A questo punto sarà necessario salvare la policy appena creata e successivamente recarsi nel portale di Microsoft Defender for CloudApps https://portal.cloudappssecurity.com


A questo punto non ci resta che creare una policy di categoria "Access Control" con le seguenti impostazioni:


Inoltre come politica di blocco, possiamo personalizzare il messaggio che appare agli utenti in caso venga attuata questa determinata policy in questa sezzione:


Cosa Accada lato utente Finale quando viene eseguita questa policy ?

Per questa demo, useremo un Browser di Tor per simulare appunto la connessione di un utente da una rete malevola.


In questo modo con l'unione di più servizi Microsoft, andando incontro ad un approccio Zero Trust, riusciamo a ridurre notevolmente la superfice di attacco.


Le immagini ed i link contenuti all'interno di questa articolo sono di propietà di Microsoft www.microsoft.com

Post popolari in questo blog

Office Deployment Tools (ODT)

  Cosa è ODT (Office Deployment tools) ? Quante volte ci siamo chiesti come scaricare e limitare i pacchetti della suite Office che andiamo a deployare sulle macchine dei nostri utenti ? ODT è la risposta giusta per tutti coloro che si sono posti questa domanda, un unico strumento per scaricare,installare e aggiornare la suite di collaboration e produttività di Microsoft. Recandosi al sito ufficiale Microsoft Interfaccia di amministrazione di Microsoft 365 Apps (office.com) è possibile creare il file xml che ci servirà successivamente per eseguire il download di office 365 vediamo come:   Innanzitutto vi è la possibilità di scegliere l’architettura di installazione quindi 32 o 64 bit, in base alle esigenze che abbiamo a livello applicativo.   Successivamente possiamo scegliere se disinstallare le versioni precedenti che sono magari già installate sulla postazione dell’utente, è inoltre possibile scegl...

How to Disable Microsoft Defender without interaction on Device

I'm so happy to share my first article in English, help community all over the world for me is fantastic! Today in this article i share you a way to disable Defender for Endpoint with Live Response, without interaction on the endpoint, in this way Helpdesk or IT are autonomous to do this activity. I made the following steps to made it possibile: Create Powershell Script to Disable Tamper Protection and Realtime Monitoring Create Powershell Script to Enable Tamper Protection and Realtime Monitoring Create Powershell Script to verify if operation is made correctly To share you this i use my Tenant Microsoft 365 and one Endpoint that is onboarded on Microsoft Defender portal Fig 1: Endpoint Onboarded on Microsoft Defender Portal And i use Microsoft 365 E5 license, to view all Microsoft License i report to you Aaron Dinnage websites that show detailed license of Microsoft 365  Home | M365 Maps Fig 2: License used for Demo Ok let's go now i create the powershell script (is very fas...

Global Azure - 2026

  🎙️ Oggi presentiamo il secondo hashtag # Speaker della prossima edizione di Global Azure 𝗩𝗲𝗻𝗲𝘁𝗼. Con piacere ospitiamo nuovamente Guido Imperatore , hashtag # MicrosoftMVP , con la sua sessione "𝙄𝙡 𝘿𝙖𝙩𝙤 è 𝙪𝙣 𝙏𝙚𝙨𝙤𝙧𝙤: 𝙋𝙪𝙧𝙫𝙞𝙚𝙬 𝘿𝙇𝙋 è 𝙞𝙡 𝙂𝙪𝙖𝙧𝙙𝙞𝙖𝙣𝙤 𝙙𝙚𝙡 𝙑𝙖𝙡𝙤𝙧𝙚 𝘼𝙯𝙞𝙚𝙣𝙙𝙖𝙡𝙚". 𝘐𝘯 𝘶𝘯 𝘤𝘰𝘯𝘵𝘦𝘴𝘵𝘰 𝘪𝘯 𝘤𝘶𝘪 𝘭𝘦 𝘪𝘯𝘧𝘰𝘳𝘮𝘢𝘻𝘪𝘰𝘯𝘪 𝘳𝘢𝘱𝘱𝘳𝘦𝘴𝘦𝘯𝘵𝘢𝘯𝘰 𝘶𝘯𝘰 𝘥𝘦𝘨𝘭𝘪 𝘢𝘴𝘴𝘦𝘵 𝘱𝘪ù 𝘴𝘵𝘳𝘢𝘵𝘦𝘨𝘪𝘤𝘪 𝘥𝘦𝘭𝘭𝘦 𝘰𝘳𝘨𝘢𝘯𝘪𝘻𝘻𝘢𝘻𝘪𝘰𝘯𝘪, 𝘱𝘳𝘰𝘵𝘦𝘨𝘨𝘦𝘳𝘭𝘦 𝘥𝘪𝘷𝘦𝘯𝘵𝘢 𝘶𝘯𝘢 𝘱𝘳𝘪𝘰𝘳𝘪𝘵à 𝘢𝘴𝘴𝘰𝘭𝘶𝘵𝘢. 𝘔𝘪𝘤𝘳𝘰𝘴𝘰𝘧𝘵 𝘗𝘶𝘳𝘷𝘪𝘦𝘸 𝘋𝘢𝘵𝘢 𝘓𝘰𝘴𝘴 𝘗𝘳𝘦𝘷𝘦𝘯𝘵𝘪𝘰𝘯 𝘰𝘧𝘧𝘳𝘦 𝘶𝘯 𝘢𝘱𝘱𝘳𝘰𝘤𝘤𝘪𝘰 𝘪𝘯𝘵𝘦𝘭𝘭𝘪𝘨𝘦𝘯𝘵𝘦 𝘦 𝘤𝘦𝘯𝘵𝘳𝘢𝘭𝘪𝘻𝘻𝘢𝘵𝘰 𝘢𝘭𝘭𝘢 𝘴𝘪𝘤𝘶𝘳𝘦𝘻𝘻𝘢 𝘥𝘦𝘪 𝘥𝘢𝘵𝘪, 𝘤𝘢𝘱𝘢𝘤𝘦 𝘥𝘪 𝘪𝘥𝘦𝘯𝘵𝘪𝘧𝘪𝘤𝘢𝘳𝘦, 𝘮𝘰𝘯𝘪𝘵𝘰𝘳𝘢𝘳𝘦 𝘦 𝘱𝘳𝘦𝘷𝘦𝘯𝘪𝘳𝘦 𝘭𝘢 𝘭𝘰𝘳𝘰 𝘥𝘪𝘴𝘱𝘦𝘳𝘴𝘪𝘰𝘯𝘦 𝘪𝘯 𝘮𝘰𝘥𝘰 𝘱𝘳𝘰𝘢𝘵𝘵𝘪𝘷𝘰. 𝘎𝘳𝘢𝘻𝘪𝘦 𝘢 𝘱...