Passa ai contenuti principali

Azure Application Proxy

 Azure Application Proxy

In questo articolo, cercheremo di spiegarvi che cosa è Azure application Proxy, quali vantaggi ha e come implementarlo per pubblicare un'applicazione che risiede su un server con sistema operativo Windows Server 2016.

Azure Application Proxy è un servizio incluso nei piani Microsoft 365, nello specifico nel licensing Azure Active Directory Premium P1 o P2, questa soluzione ci permette di pubblicare un'applicazione che "risiede" all'interno della nostra infrastruttura Onpremise, magari senza un certificato SSL, o comunque un'applicazione "datata", in modo sicuro, sfruttando al contempo l'autenticazione che ci fornisce appunto la nostra sottoscrizione di Azure AD.

Vediamo nello specifico come implementare questa funzionalità all'interno del nostro sistema:

  • Lo step Numero uno è recarsi al portale di azure https:\\portal.azure.com inserendo le proprio credenziali di Global Admin del tenant e selezionare "App Proxy":


All'interno di questa schermata dobbiamo d'apprima eseguire il download del connettore e successivamente installarlo all'interno della nostra infrastruttura onpremise sil server dove risiede l'appliacazione che vogliamo pubblicare con questa soluzione


Per l'installazione del connettore, seguire i successivi passi:


Accettare le condizioni di licenza e click su "Install"


Seguirà il processo di installazione del connettore


Successivamente richiedere l'accesso con un'utenza global admin per procedere ad "agganciare" il connettore con Azure Application Proxy


Così l'operazione è completata a da portale vedremo il connettore in Active:


Per la demo abbiamo creato una banale applicazione html con IIS:


Andiamo adesso a configurare l'applicazione:


Diamo un nome ed inseriamo internal url (ovvero il nostro url interno dell'applicazione) nel nostro caso http://localhost/page1.html/ verrà così generato un External URL che verrà usato per pubblicare la nostra applicazione, salviamo la modifica e attendiamo qualche secondo.


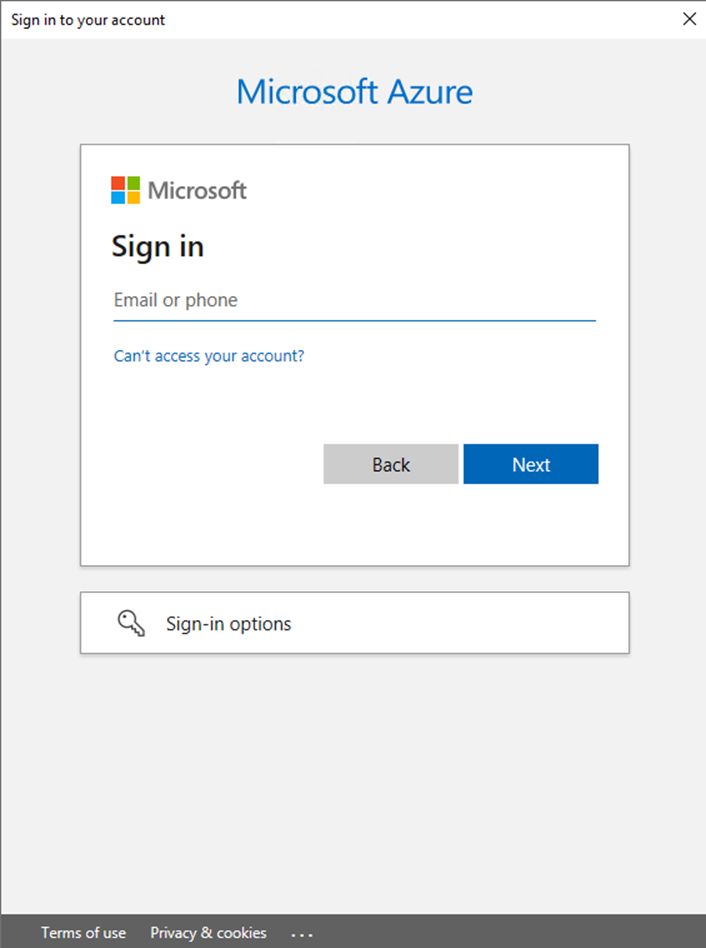
Puntando successivamente al link esterno verrà appunto richiesto l'inserimento delle credenziali:


Una volta inserite ci verrà proposta la schermata della nostra applicazione:


Notiamo che l'applicazione pubblicata ora viene resa sicura attraverso il link External ed ha un certificato valido, in questo modo abbiamo reso sicuro l'accesso esterno ad un'applicazione datata sfruttando le funzionalità che ci vengono offerte dalla suite Microsoft 365.


Tutte le immagini sono state recuperate dal portale ufficiale di Microsoft (https://portal.azure.com) ed hanno diritti riservati.


Post popolari in questo blog

Office Deployment Tools (ODT)

  Cosa è ODT (Office Deployment tools) ? Quante volte ci siamo chiesti come scaricare e limitare i pacchetti della suite Office che andiamo a deployare sulle macchine dei nostri utenti ? ODT è la risposta giusta per tutti coloro che si sono posti questa domanda, un unico strumento per scaricare,installare e aggiornare la suite di collaboration e produttività di Microsoft. Recandosi al sito ufficiale Microsoft Interfaccia di amministrazione di Microsoft 365 Apps (office.com) è possibile creare il file xml che ci servirà successivamente per eseguire il download di office 365 vediamo come:   Innanzitutto vi è la possibilità di scegliere l’architettura di installazione quindi 32 o 64 bit, in base alle esigenze che abbiamo a livello applicativo.   Successivamente possiamo scegliere se disinstallare le versioni precedenti che sono magari già installate sulla postazione dell’utente, è inoltre possibile scegl...

How to Disable Microsoft Defender without interaction on Device

I'm so happy to share my first article in English, help community all over the world for me is fantastic! Today in this article i share you a way to disable Defender for Endpoint with Live Response, without interaction on the endpoint, in this way Helpdesk or IT are autonomous to do this activity. I made the following steps to made it possibile: Create Powershell Script to Disable Tamper Protection and Realtime Monitoring Create Powershell Script to Enable Tamper Protection and Realtime Monitoring Create Powershell Script to verify if operation is made correctly To share you this i use my Tenant Microsoft 365 and one Endpoint that is onboarded on Microsoft Defender portal Fig 1: Endpoint Onboarded on Microsoft Defender Portal And i use Microsoft 365 E5 license, to view all Microsoft License i report to you Aaron Dinnage websites that show detailed license of Microsoft 365  Home | M365 Maps Fig 2: License used for Demo Ok let's go now i create the powershell script (is very fas...

Global Azure - 2026

  🎙️ Oggi presentiamo il secondo hashtag # Speaker della prossima edizione di Global Azure 𝗩𝗲𝗻𝗲𝘁𝗼. Con piacere ospitiamo nuovamente Guido Imperatore , hashtag # MicrosoftMVP , con la sua sessione "𝙄𝙡 𝘿𝙖𝙩𝙤 è 𝙪𝙣 𝙏𝙚𝙨𝙤𝙧𝙤: 𝙋𝙪𝙧𝙫𝙞𝙚𝙬 𝘿𝙇𝙋 è 𝙞𝙡 𝙂𝙪𝙖𝙧𝙙𝙞𝙖𝙣𝙤 𝙙𝙚𝙡 𝙑𝙖𝙡𝙤𝙧𝙚 𝘼𝙯𝙞𝙚𝙣𝙙𝙖𝙡𝙚". 𝘐𝘯 𝘶𝘯 𝘤𝘰𝘯𝘵𝘦𝘴𝘵𝘰 𝘪𝘯 𝘤𝘶𝘪 𝘭𝘦 𝘪𝘯𝘧𝘰𝘳𝘮𝘢𝘻𝘪𝘰𝘯𝘪 𝘳𝘢𝘱𝘱𝘳𝘦𝘴𝘦𝘯𝘵𝘢𝘯𝘰 𝘶𝘯𝘰 𝘥𝘦𝘨𝘭𝘪 𝘢𝘴𝘴𝘦𝘵 𝘱𝘪ù 𝘴𝘵𝘳𝘢𝘵𝘦𝘨𝘪𝘤𝘪 𝘥𝘦𝘭𝘭𝘦 𝘰𝘳𝘨𝘢𝘯𝘪𝘻𝘻𝘢𝘻𝘪𝘰𝘯𝘪, 𝘱𝘳𝘰𝘵𝘦𝘨𝘨𝘦𝘳𝘭𝘦 𝘥𝘪𝘷𝘦𝘯𝘵𝘢 𝘶𝘯𝘢 𝘱𝘳𝘪𝘰𝘳𝘪𝘵à 𝘢𝘴𝘴𝘰𝘭𝘶𝘵𝘢. 𝘔𝘪𝘤𝘳𝘰𝘴𝘰𝘧𝘵 𝘗𝘶𝘳𝘷𝘪𝘦𝘸 𝘋𝘢𝘵𝘢 𝘓𝘰𝘴𝘴 𝘗𝘳𝘦𝘷𝘦𝘯𝘵𝘪𝘰𝘯 𝘰𝘧𝘧𝘳𝘦 𝘶𝘯 𝘢𝘱𝘱𝘳𝘰𝘤𝘤𝘪𝘰 𝘪𝘯𝘵𝘦𝘭𝘭𝘪𝘨𝘦𝘯𝘵𝘦 𝘦 𝘤𝘦𝘯𝘵𝘳𝘢𝘭𝘪𝘻𝘻𝘢𝘵𝘰 𝘢𝘭𝘭𝘢 𝘴𝘪𝘤𝘶𝘳𝘦𝘻𝘻𝘢 𝘥𝘦𝘪 𝘥𝘢𝘵𝘪, 𝘤𝘢𝘱𝘢𝘤𝘦 𝘥𝘪 𝘪𝘥𝘦𝘯𝘵𝘪𝘧𝘪𝘤𝘢𝘳𝘦, 𝘮𝘰𝘯𝘪𝘵𝘰𝘳𝘢𝘳𝘦 𝘦 𝘱𝘳𝘦𝘷𝘦𝘯𝘪𝘳𝘦 𝘭𝘢 𝘭𝘰𝘳𝘰 𝘥𝘪𝘴𝘱𝘦𝘳𝘴𝘪𝘰𝘯𝘦 𝘪𝘯 𝘮𝘰𝘥𝘰 𝘱𝘳𝘰𝘢𝘵𝘵𝘪𝘷𝘰. 𝘎𝘳𝘢𝘻𝘪𝘦 𝘢 𝘱...